
主题
MCP Registry
NOTE
MCP Registry 目前处于预览阶段。在正式发布之前,可能会发生破坏性变更或数据重置。如果您遇到任何问题,请在 GitHub 上报告。
MCP Registry 是面向公开可访问的 MCP 服务端的官方集中式元数据仓库,由 Anthropic、GitHub、PulseMCP 和 Microsoft 等 MCP 生态系统中主要且值得信赖的贡献者提供支持。
MCP Registry 提供:
- 一个供服务端创建者发布其服务端元数据的统一场所
- 通过 DNS 验证进行命名空间管理
- 一个供 MCP 客户端和聚合器发现可用服务端的 REST API
- 标准化的安装与配置信息
服务端元数据以标准化的 server.json 格式存储,其中包含:
- 服务端的唯一名称(例如
io.github.user/server-name) - 服务端的位置(例如 npm 包名、远程服务端 URL)
- 执行说明(例如命令行参数、环境变量)
- 其他发现数据(例如描述、服务端能力)
MCP Registry 生态系统
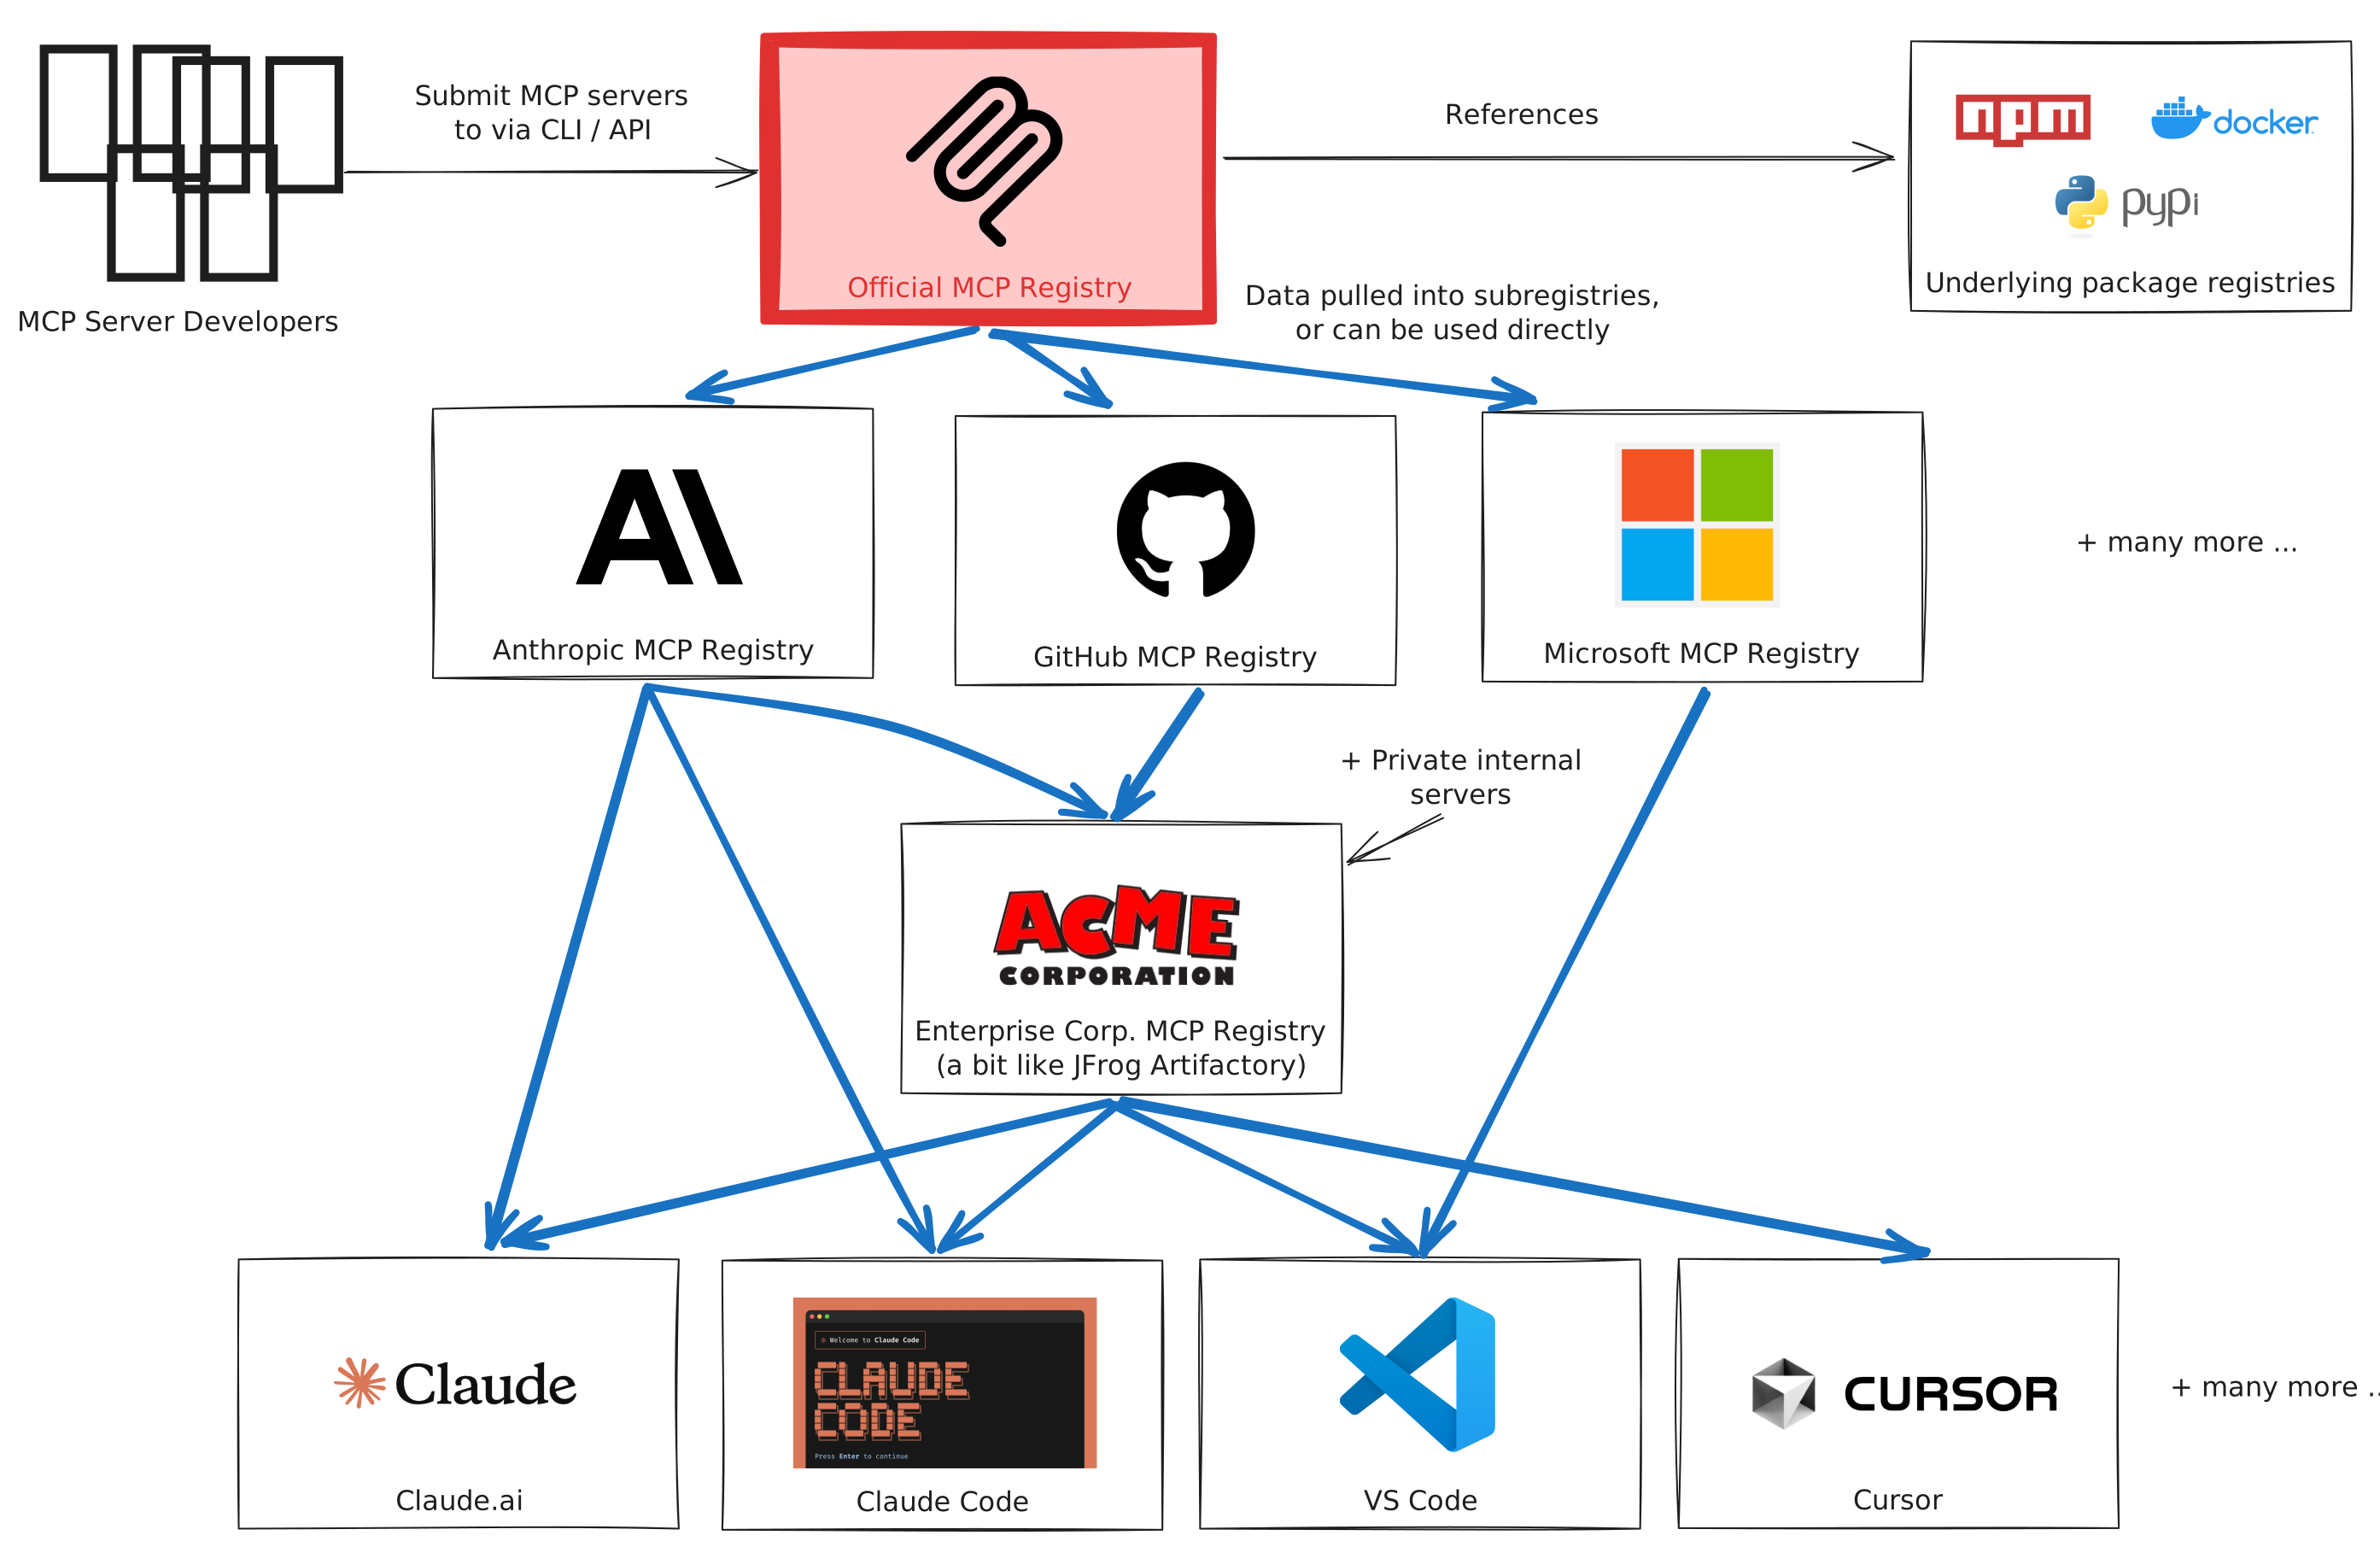
MCP Registry 是一个生态系统的一部分,其结构大致如下:
与包注册表的关系
包注册表——例如 npm、PyPI 和 Docker Hub——托管包含代码和二进制文件的包。
MCP Registry 托管指向这些包的元数据。
例如,一个 weather-mcp 包可以托管在 npm 上,而 MCP Registry 中的元数据可以将 "weather v1.2.0" 服务端映射到 npm:weather-mcp。
包类型指南列出了受支持的包类型和注册表。未来可能会根据社区需求支持更多包注册表。如果您有兴趣构建对某个包注册表的支持,请提交 issue。
与服务端开发者的关系
MCP Registry 同时支持开源和闭源服务端。只要服务端的安装方式可公开获取(例如 npm 包或公共注册表上的 Docker 镜像),或者服务端本身可公开访问(例如不受私有网络限制的远程服务端),服务端开发者就可以将其服务端元数据发布到注册表。
MCP Registry 不支持私有服务端。私有服务端是指仅对一小部分用户可访问的服务端。例如,发布在私有网络(如 mcp.acme-corp.internal)上的服务端,或发布在私有包注册表(例如 npx -y @acme/mcp --registry https://artifactory.acme-corp.internal/npm)上的服务端。如果您想发布私有服务端,我们建议您自行托管私有 MCP 注册表并将其添加到那里。
与下游聚合器的关系
MCP Registry 主要面向下游聚合器(例如 MCP 服务端市场)消费。
MCP Registry 托管的元数据刻意保持中立。下游聚合器可以提供策展或额外元数据,例如社区评分。
我们预计下游聚合器会定期但不频繁地使用 MCP Registry API 拉取新元数据(例如每小时一次)。更多信息请参阅 MCP Registry 聚合器指南。
与其他 MCP 注册表的关系
除了公共 REST API 之外,MCP Registry 还定义了一份 OpenAPI 规范,其他 MCP 注册表可以实现该规范,从而为 MCP 宿主应用提供标准化接口。
我们预计许多下游聚合器会实现该接口。私有 MCP 注册表也可以实现它,以受益于现有的宿主应用支持。
请注意,官方 MCP Registry 代码库并非为自托管而设计,注册表维护者无法为此用例提供支持。如果您选择 fork 它,则需要独立维护和运营。
与 MCP 宿主应用的关系
MCP Registry 并非设计为由宿主应用直接消费。相反,宿主应用应通过符合官方 MCP Registry OpenAPI 规范的 REST API 来消费其他 MCP 注册表,例如下游市场。
信任与安全
验证服务端真实性
MCP Registry 使用命名空间身份验证来确保服务端来自其声称的来源。服务端名称遵循反向 DNS 格式(如 io.github.username/server 或 com.example/server),将其与经过验证的 GitHub 账户或域名绑定。
该命名空间系统确保只有 GitHub 账户或域名的合法所有者才能在该命名空间下发布服务端,从而在生态系统中提供信任与问责。有关身份验证方法的详细信息,请参阅身份验证指南。
安全扫描
MCP Registry 将安全扫描委托给:
- 底层包注册表——npm、PyPI、Docker Hub 和其他包注册表会执行自己的安全扫描和漏洞检测。
- 下游聚合器——MCP Registry 聚合器和市场可以实现额外的安全检查、评分或策展。
MCP Registry 专注于命名空间身份验证和元数据托管,而实际服务端代码的安全扫描则依赖更广泛的生态系统。
垃圾信息防范
MCP Registry 使用多种机制来防范垃圾信息:
- 命名空间身份验证要求 — 发布者必须通过 GitHub、DNS 或 HTTP 质询验证其命名空间的所有权,从而防止任意提交垃圾信息。
- 字符限制与校验 — 自由格式字段具有严格的字符限制和正则表达式校验,以防止滥用。
- 人工下架 — 注册表维护者可以手动移除垃圾或恶意服务端。有关移除哪些内容的详细信息,请参阅审核政策。
正在考虑的未来垃圾信息防范措施包括更严格的速率限制、基于 AI 的垃圾信息检测以及社区举报功能。