
主题
自定义用户管理
LangSmith 提供了使用功能标志进行用户管理的额外自定义功能。
特性
工作区级别的组织邀请
LangSmith 的默认行为要求用户是 Organization Admin 才能邀请新用户加入组织。对于希望将此职责委派给工作区 Admin 的自托管客户,可以设置一个功能标志,使工作区 Admin 能够在工作区级别邀请新用户加入组织及其特定工作区。
通过下面的配置选项启用此功能后,工作区 Admin 可以在 Settings > Workspaces 下的 Workspace members 标签页中添加新用户。在工作区级别邀请时,以下两种情况都受支持,而组织级别邀请的功能与之前相同。
- 邀请尚未在组织中活跃的用户:这会将用户作为待处理状态添加到组织和特定工作区
- 邀请已在组织中活跃的用户:直接将用户作为活跃成员添加到工作区(没有待处理状态)。
管理员可以同时为这两种情况邀请用户。
配置
yaml
config:
workspaceScopeOrgInvitesEnabled: trueSSO 新成员登录流程
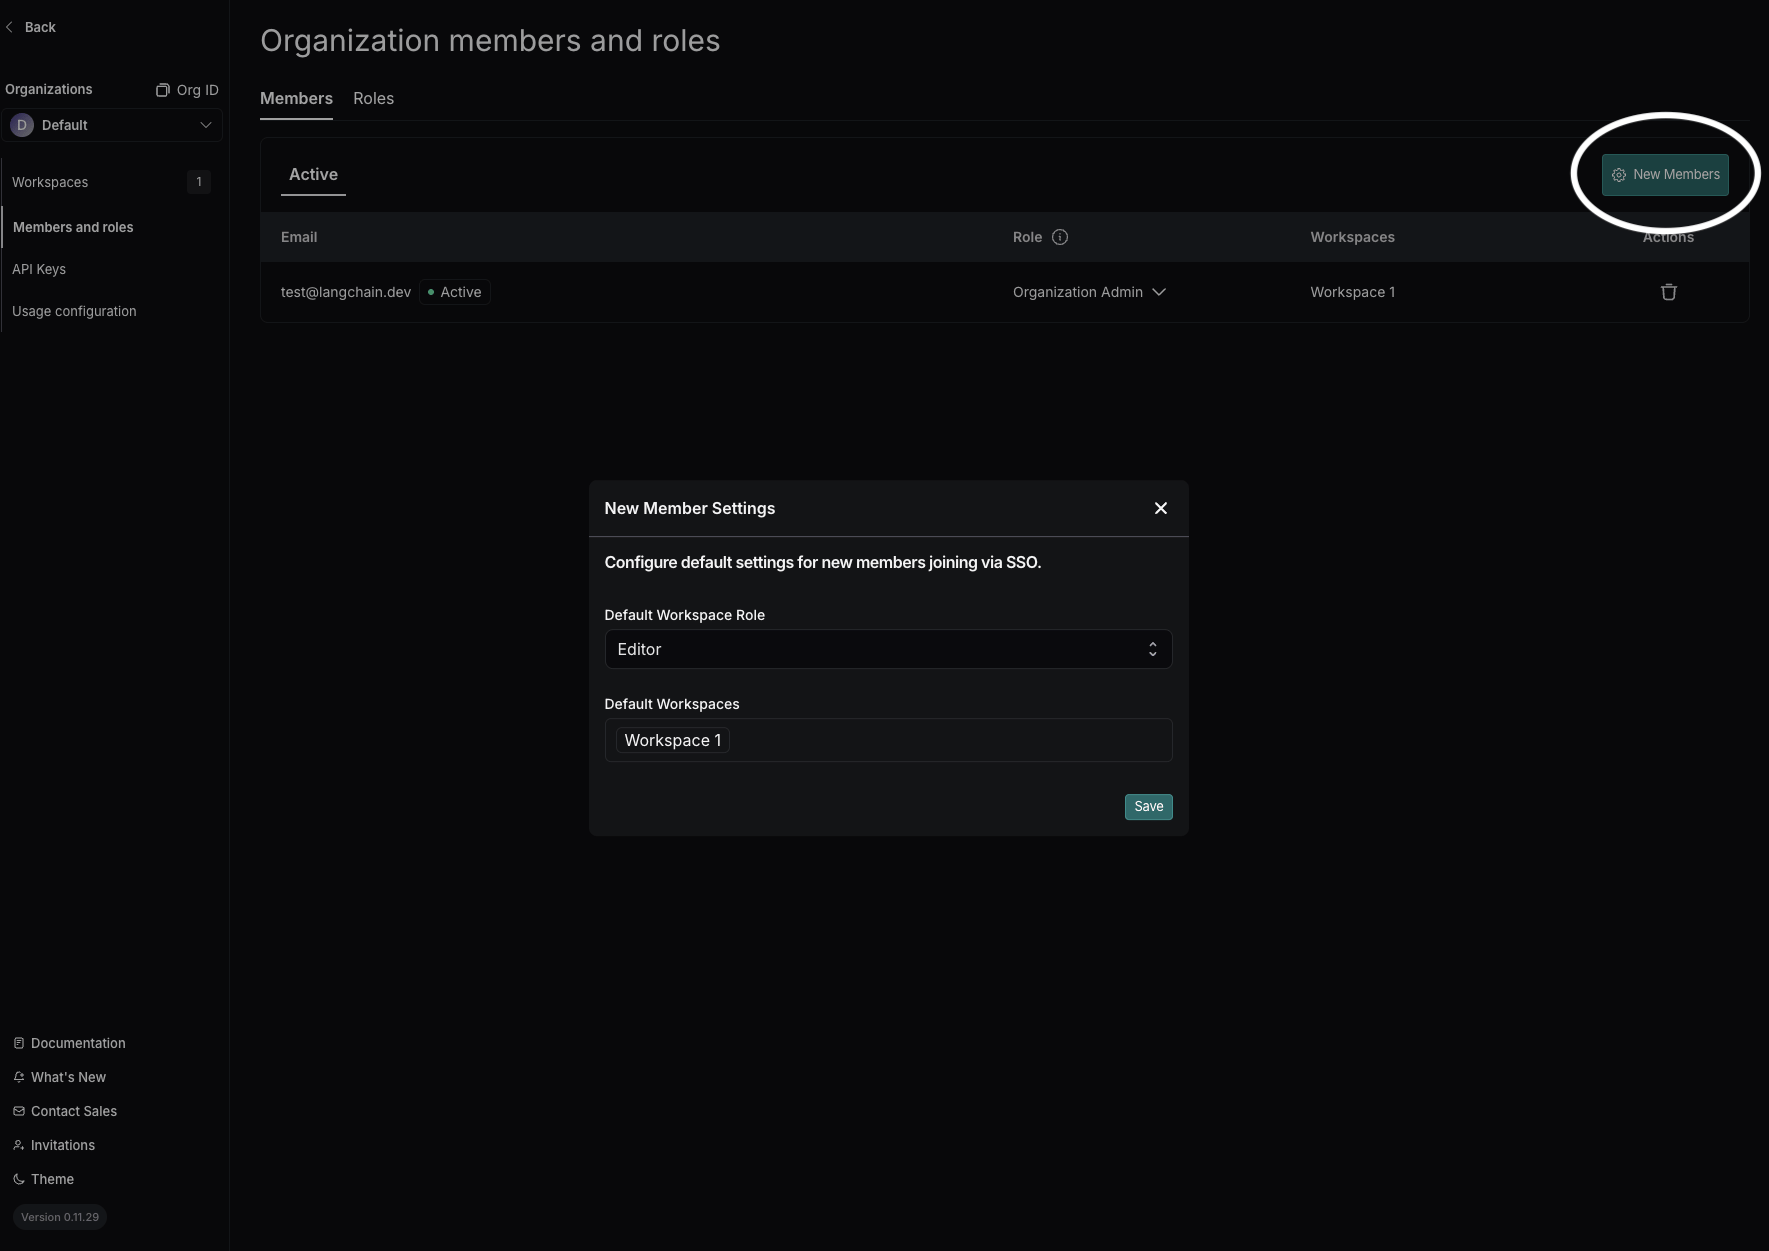
从 Helm v0.11.10 开始,使用 OAuth SSO 的自托管部署不再需要手动在 LangSmith 设置中添加成员才能让其加入。部署将拥有一个 默认组织,新用户首次登录 LangSmith 时会自动加入该组织。
对于你的默认组织,你可以设置新成员被分配到哪些工作区以及工作区角色。对于非默认组织,邀请流程保持不变。 用户加入组织后,对其工作区或角色的任何超出默认组织设置的更改,都必须通过 LangSmith 设置(如之前一样)或通过 SCIM 进行管理。
NOTE
默认情况下,所有新用户都会以 Workspace Editor 角色添加到组织最初预配的工作区(默认为 Workspace 1)。
NOTE
要更改默认组织,请使用组织选择器下拉菜单中的 Set Default Organization。(需要同时在源组织和目标组织中具有 Org Admin 权限。)
SSO 组同步
NOTE
自托管上的 SSO 组同步需要 LangSmith chart 版本 0.15.0-rc.3(应用版本 0.15.2rc1)或更高。
SSO 组同步会从 OIDC ID token 中读取组成员关系,并使用 SCIM 命名约定分配组织和工作区角色。对于 IdP 能够在 OIDC token 中包含组、但无法轻松运行 SCIM 预配的自托管组织来说,它是 SCIM 的更简单替代方案。
有关 IdP 端的配置(claim、scope),请参阅 OIDC SSO 设置指南中的 SSO 组同步部分。有关设置参考和行为,请参阅主要的 SSO 组同步文档。
禁用组织创建
默认情况下,任何用户都可以在 LangSmith 中创建组织。对于自托管客户,管理员可能希望在设置初始组织后限制此能力。此功能标志允许管理员禁用用户创建新组织的能力。
配置
yaml
config:
userOrgCreationDisabled: true禁用个人组织
默认情况下,任何登录 LangSmith 的用户都会为其创建一个个人组织。对于自托管客户,管理员可能希望限制此能力。此功能标志允许管理员禁用用户创建个人组织的能力。
配置
yaml
config:
personalOrgsDisabled: true禁用个人访问令牌创建
NOTE
此功能需要 Helm chart 版本 0.13.12(应用版本 0.13.12)或更高。
默认情况下,用户可以在任何组织中创建个人访问令牌(PAT)。对于自托管客户,管理员可能希望全局禁用所有组织的 PAT 创建。此环境变量允许管理员阻止用户在该实例的任何组织中创建新 PAT。
要改为禁用单个组织的 PAT 创建,请参阅按组织 API 选项。
配置
yaml
commonEnv:
  - name: PAT_CREATION_DISABLED
    value: "true"