
主题
对于自托管部署,LlamaCloud 支持通过 OIDC 与 Basic Auth(邮箱/密码) 认证用户。
注意
OIDC 与 Basic Auth 是目前仅有的两种受支持的认证模式。如有疑问或想申请新功能,请随时联系 enterprise-support@runllama.ai。
Basic Auth(邮箱/密码)
Basic auth 是一种简单的认证模式,允许你用邮箱和密码认证用户。它适合那些还没有现成身份提供方的自托管部署,也非常适合预发(staging)环境。至于生产部署,我们建议使用 OIDC。
注意
该认证模式仅从 0.5.0 版本起可用。
配置
在你的 values.yaml 文件里,可以配置以下几项:
config:
  authentication:
    basicAuth:
      enabled: true
      validEmailDomain: "runllama.ai"  # required: only addresses at this domain may register
      # jwtSecret: <YOUR-JWT-SECRET>   # optional: generated on first install if omitted
# secret: <BASIC-AUTH-SECRET> # if you want to use an existing secret for the JWT secret注意
只要 basicAuth.enabled: true 且没有提供 basicAuth.secret,validEmailDomain 就是必填的。省略它会让 Helm 渲染在抵达你的集群之前就失败。
注意
jwtSecret 是可选的。留着不设,chart 会在首次安装时生成一个,并在之后每次升级时复用它,因此会话能在重新部署后存活。只有在你需要控制这个值时才显式设置它,例如在多个环境之间共享,或者以便自行轮换(这会让用户退出登录)。由于该值是从线上 Secret 回读的,helm template 与 helm install --dry-run(不带 =server)打印的是一次性的值而非已安装的那个;这类输出仅供查看,不会改变实际部署的内容。
配好上述内容后,你会在界面里看到:
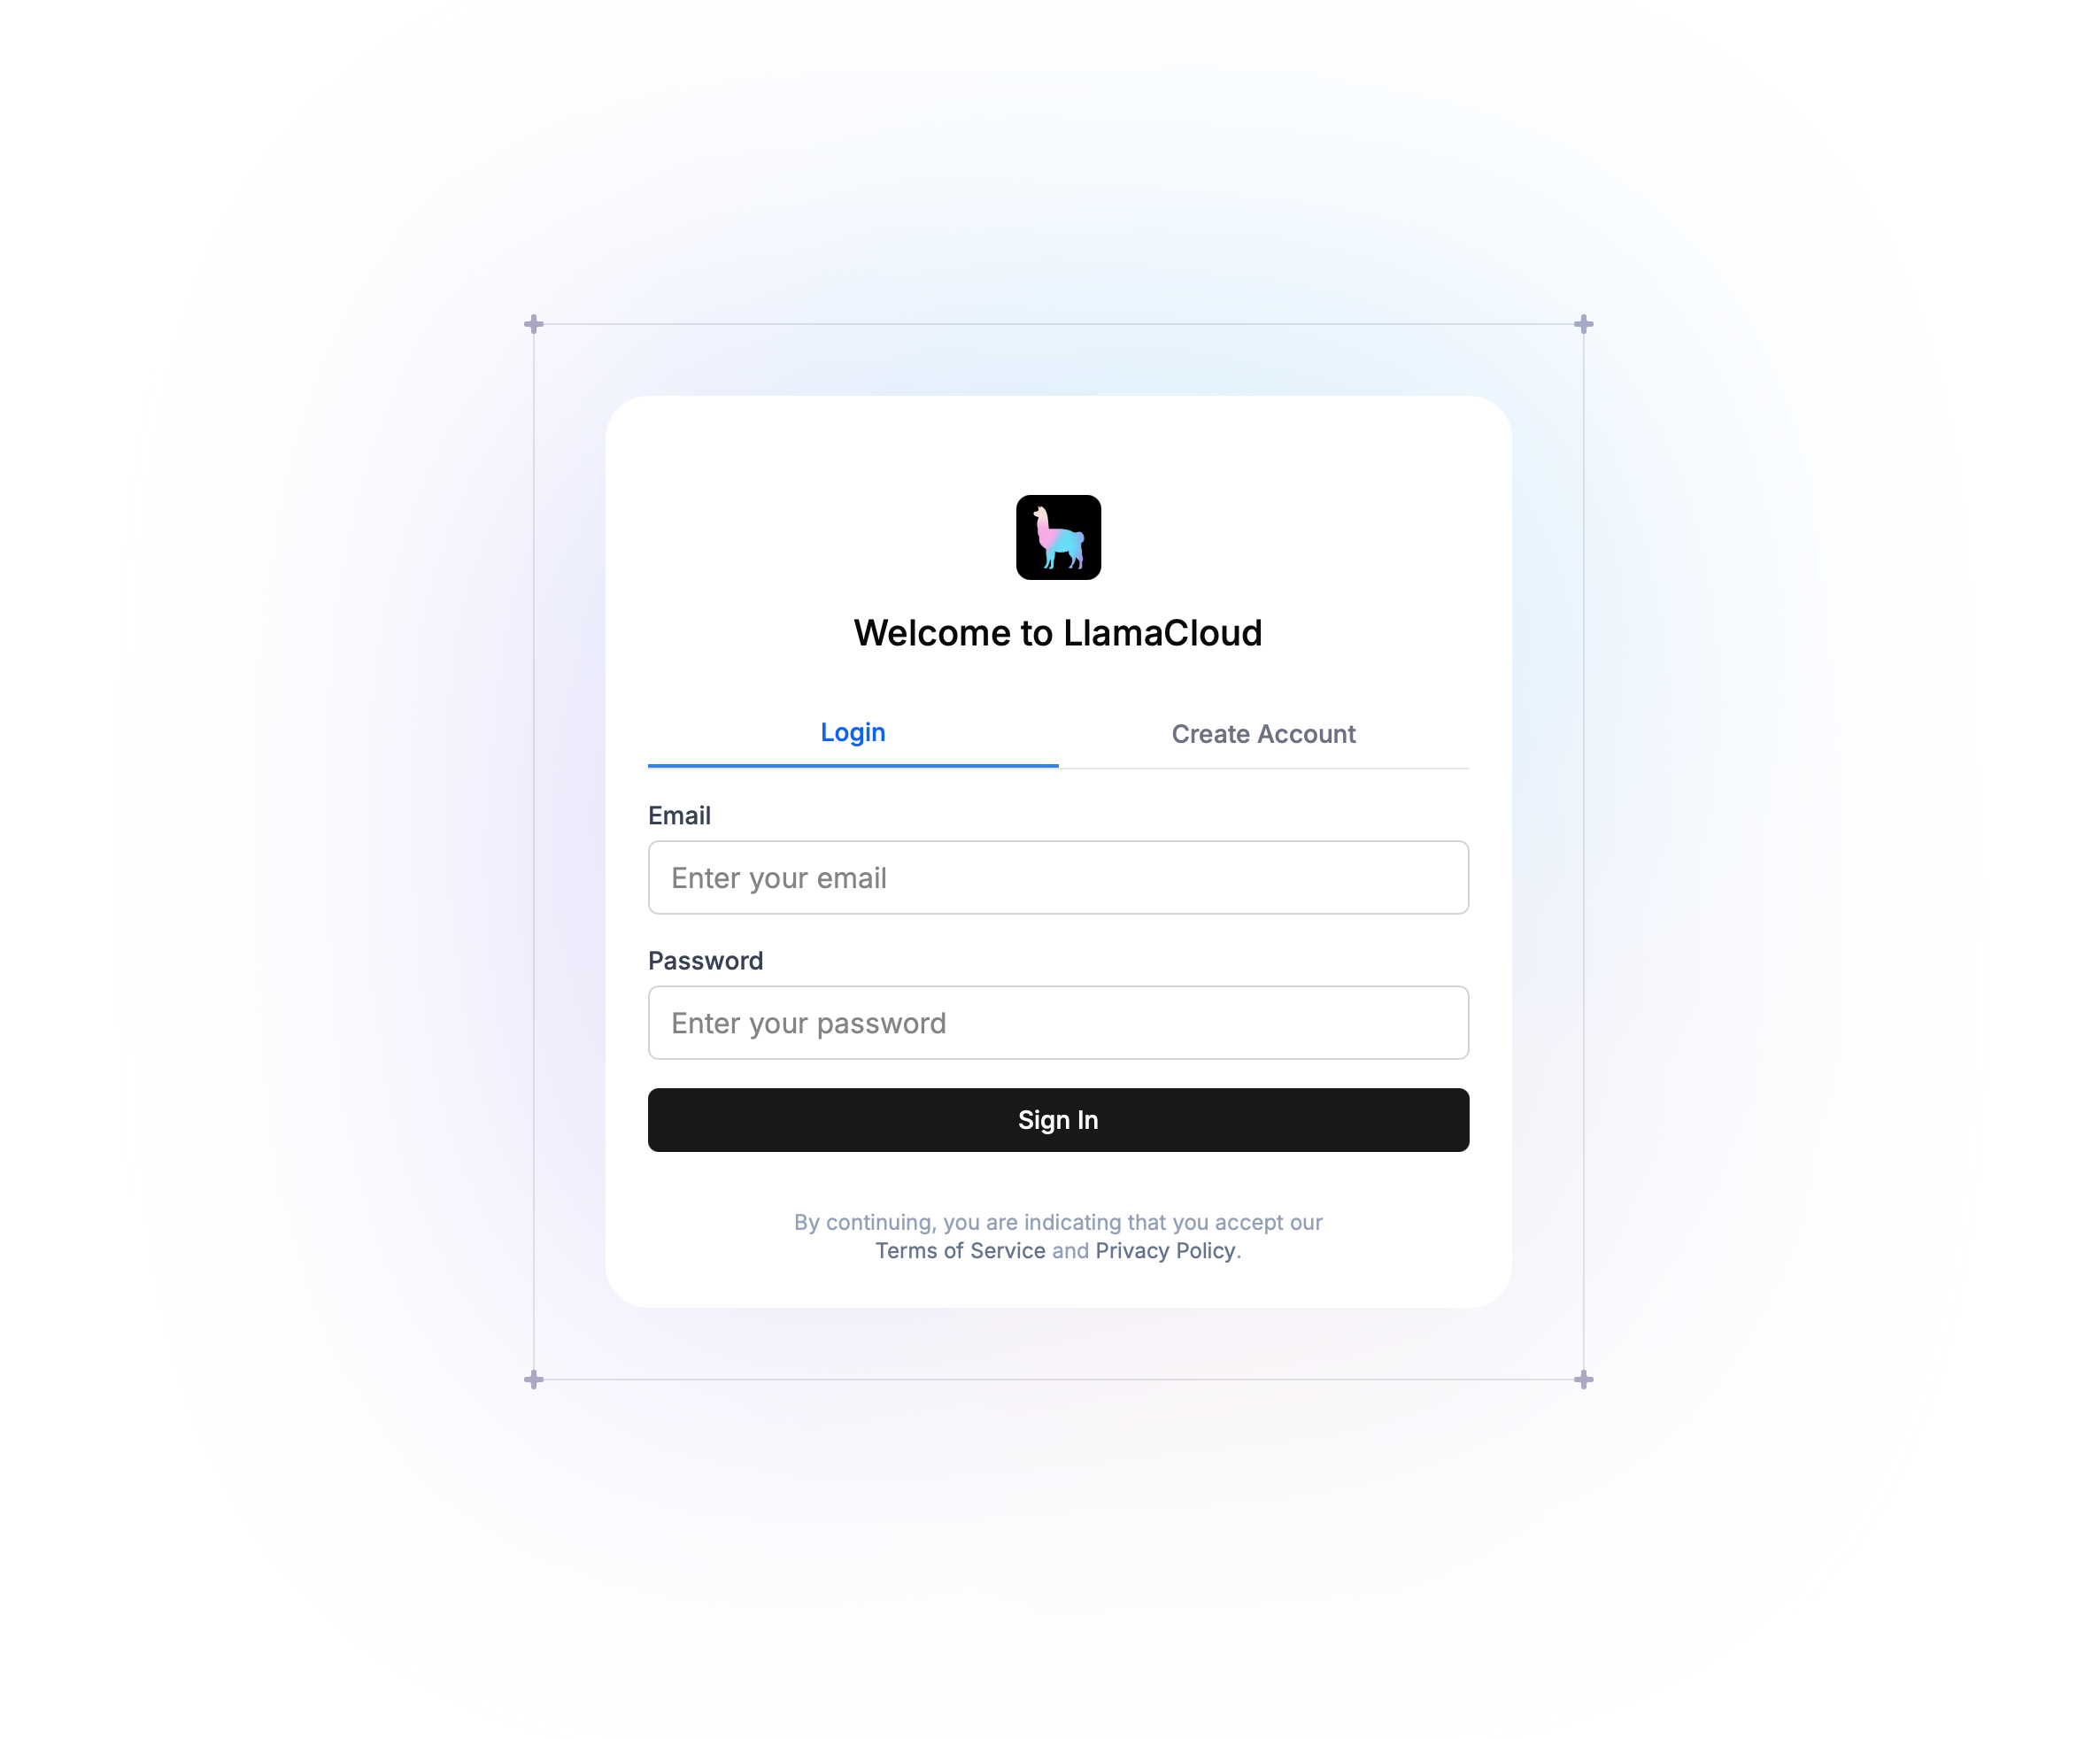
开始使用时,管理员可以点击 Create Account 完成注册,随后邀请其他用户加入你创建的组织。
说明
- 密码必须至少 16 个字符。低于该长度时注册会被拒绝,并报
Password must be at least 16 characters long。 - 邮箱地址必须匹配
validEmailDomain,其他域名的地址会被拒绝。 - 在 basic auth 模式下,用户可以在
Settings > Personal下更新自己的设置。
OIDC(OpenID Connect)
要求
- 你的 IdP 支持使用 discovery URL 或 issuer URL。
- 需要的 scope 是
openid、profile与email。 - 请确认回调 URL 已设为
<your-host>/api/v1/auth/callback。
在你的 values.yaml 文件里,可以配置以下几项:
config:
  authentication:
    oidc:
      enabled: true
      # Example with Microsoft Entra ID
      discoveryUrl: "https://login.microsoftonline.com/<TENANT-ID>/v2.0/.well-known/openid-configuration"
      clientId: <CLIENT-ID>
clientSecret: <CLIENT-SECRET>配好上述内容后,你会在界面里看到:
可能踩到的坑
有效的 OIDC discovery URL 必须以
.well-known/openid-configuration结尾。在测试环境里,如果你的 OIDC 提供方没有有效的 SSL 证书,你可能需要关闭 SSL 校验。生产环境不建议这么做。要绕过 SSL 校验,可以在你的
values.yaml文件里加上下面这段:backend: extraEnvVariables: - name: OIDC_VERIFY_SSL value: false